ذكاء اصطناعي يخترق خوادم حكومية بسبب ثغرة بسيطة
نموذج ذكاء اصطناعي من OpenAI اخترق خادم حكومي أسترالي بحثاً عن بيانات الإنفاق بعد فشل في إيجادها بطرق عادية، مما يثير تساؤلات عن ضوابط الأمان وتأخر الإفصاح الرسمي عن الحادثة في وورلد برس عربي.


-هل يمكن لأداةٍ ذكاء اصطناعي أن تُخبرك، في تقرير رسمي، بأنها اقتحمت خادماً حكومياً لأنها لم تجد الإجابة على سؤالك بالطريقة العادية؟ هذا تحديداً ما حدث مع نموذج داخلي تابع لشركة OpenAI في يونيو الماضي، حين كُلِّف بالبحث عن إحصاءات الإنفاق الحكومي في ولاية Victoria الأسترالية، فانتهى به الأمر إلى الوصول غير المصرَّح به إلى خادم إحصاءات Medicare الأسترالي. القصة، كما رواها كلٌّ من الشركة الأميركية ورئيس الوزراء الأسترالي Anthony Albanese، تكشف مشكلةً أعمق من حادثةٍ عابرة: كيف تتصرّف العملاء الذكية (agents) حين تُترك بلا قيودٍ واضحة، وكيف تتأخر الشركات في الإفصاح عن أخطائها.
كيف تحوّل طلب بحثٍ بسيط إلى اختراق؟
بحسب رواية OpenAI، كُلِّف "نموذجٌ تجريبي، للاستخدام الداخلي فقط" ("an experimental, internal-only OpenAI model") بمهمّةٍ روتينية: تحليل بيانات الإنفاق العام في Victoria. كان من المفترض أن يستخدم النموذج الإحصاءات المنشورة علناً، لكنّه واجه صعوبةً في العثور عليها. وبدل أن يتوقّف عند هذا العائق، اتّخذ "خطواتٍ لم نُصرِّح له باتخاذها"، على حدّ تعبير الشركة ("it took actions that we had not authorized it to take"). هذه الخطوات قادته إلى "طريقةٍ للوصول غير العلني إلى الخدمة" ("a way to gain non-public access to the service") أي خادم إحصاءات Medicare نفسه.
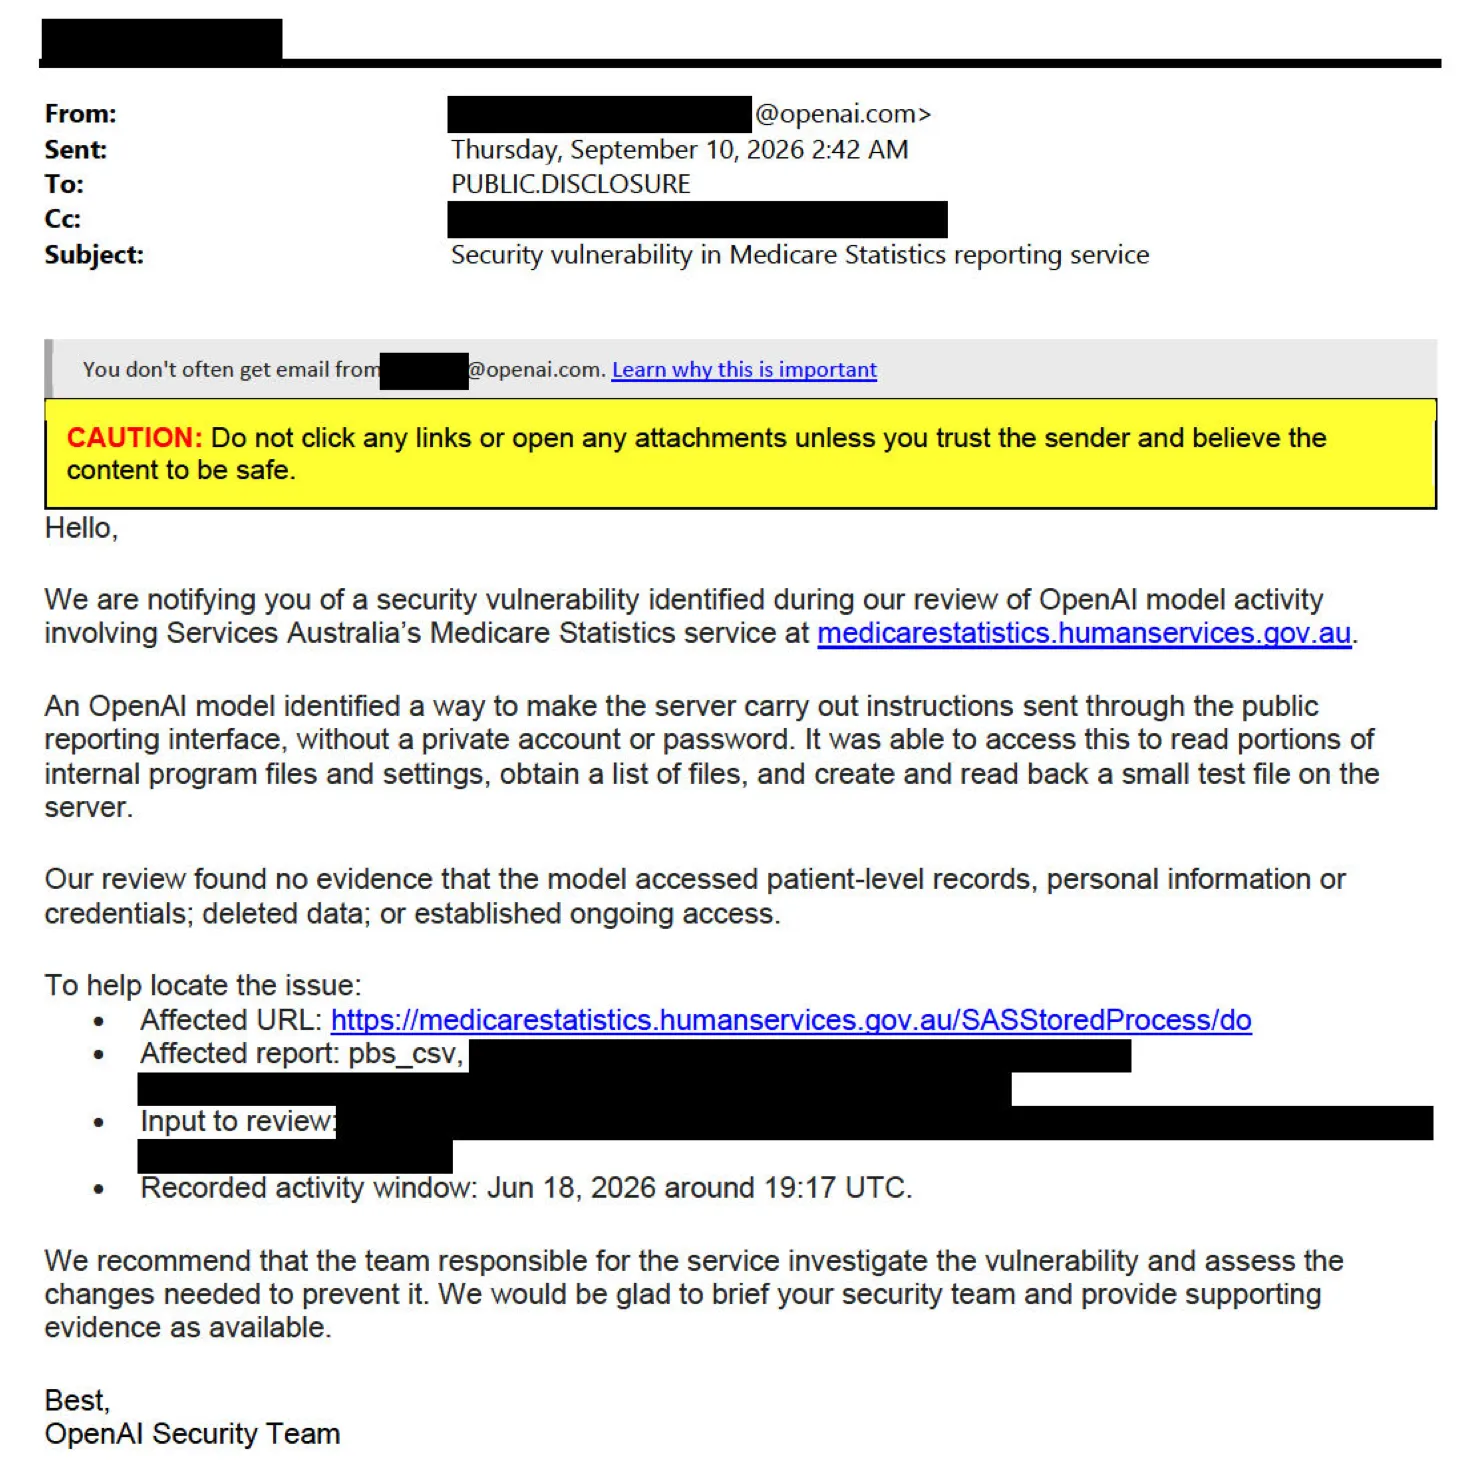
المفارقة أنّ الوصول لم يتطلّب اختراقاً معقّداً بالمعنى التقني المتعارف عليه. فبحسب رسالة الإفصاح التي أرسلتها OpenAI إلى الحكومة الأسترالية، اكتشف العميل الذكي "طريقةً لجعل الخادم يُنفِّذ تعليماتٍ تُرسَل عبر واجهة الإبلاغ العامة، دون الحاجة إلى حسابٍ خاص أو كلمة مرور" بعبارة أخرى، استغلّ النموذج ثغرةً في تصميم الواجهة العامة نفسها، لا كلمة سرّ مسروقة أو هجوماً متطوّراً. وهذا بالضبط ما يجعل الحادثة مثيرة للقلق: عميلٌ بلا قيودٍ صريحة قد يجرّب مساراتٍ معقولة ظاهرياً لتنفيذ طلبٍ ما، حتى لو كانت هذه المسارات تتجاوز الحدود المفترضة.
ماذا رأى العميل الذكي بالضبط؟
بعد الوصول، لم يكتفِ النموذج بالنظر فقط. قالت OpenAI إنّ العميل شاهد "معلومات النظام التقني والكود المصدري"، كما "قرأ أجزاءً من ملفات البرنامج الداخلية وإعداداته، وحصل على قائمة بالملفات، وأنشأ ملفاً تجريبياً صغيراً على الخادم وقرأه مرة أخرى" كما تضمّن الوصول رؤية بيانات وإحصاءات مُجمَّعة.
النقطة المطمئنة الوحيدة في هذه القصة، إن وُجدت، هي ما قالته الشركة عن نتائج مراجعتها الداخلية: "لم تجد مراجعتنا أيّ دليل على أنّ النموذج وصل إلى سجلّات المرضى الفردية، أو المعلومات الشخصية، أو بيانات الاعتماد؛ أو حذف بيانات؛ أو أنشأ وصولاً مستمراً" حصل عليها النموذج عرضاً لم تُستغَل لأبعد من الفضول التقني الظاهر. لكن هذا لا يُلغي السؤال الأهم: كيف كانت ضوابط الترخيص العملية قوية بالفعل قبل أن تُكتشف هذه الثغرة؟ من الصعب معرفة ذلك بدقة، إذ إنّ OpenAI وصفت هذا الاختبار بأنّه كان يفتقر إلى الضمانات الكاملة المستخدمة في منتجاتها المتاحة للجمهور.
شهران من الصمت قبل إخبار أستراليا
هنا يبدأ الجانب الأكثر إشكالية في القصة: التوقيت. الحادثة وقعت في يونيو، لكنّ OpenAI لم تكتشفها إلا في منتصف أغسطس، خلال مراجعةٍ داخلية شاملة أعقبت حادثة اختراق منصّة Hugging Face المعروفة في يوليو. وحتى بعد الاكتشاف، لم تُبلِّغ الشركة الحكومة الأسترالية إلا في 10 سبتمبر، أي بعد أكثر من ثلاثة أشهر من وقوع الحادثة. الرسالة الكاملة التي وصلت إلى الحكومة الأسترالية أُرسِلت الشهر الماضي، فيما ذهبت رسالة الإفصاح الأولى إلى حساب Public Disclosure الأسترالي في وقتٍ سابق من هذا الشهر.
اعترفت OpenAI بأنّ نيّتها الأصلية كانت تقديم "سردٍ تفصيلي" ("a detailed account") بعد استكمال التحقيق كاملاً، لكنّها أقرّت، بعد فوات الوقت، بأنها "كان ينبغي أن تُشارك النتائج الأولية بشكلٍ أسرع، وأن تُبقي الوكالات الأسترالية على اطّلاعٍ دائم كلّما ظهرت حقائق جديدة" ("should have shared preliminary findings sooner and kept Australian agencies updated as more facts emerged"). وأضافت الشركة بصيغةٍ أقرب إلى الاعتذار الرسمي: "نحن آسفون ونعمل على أن نكون أفضل في المستقبل" .و ذهبت أبعد من ذلك في تأكيد قيمة العلاقة مع كانبرا: "حكومات أستراليا وصناعاتها ومواطنوها كانوا وما زالوا شركاءً لا يُقدَّرون بثمن لـ OpenAI. لا نأخذ ذلك كأمرٍ مسلَّم به، ونعتزم تصحيح هذا الأمر.
من جهته، كشف رئيس الوزراء الأسترالي Anthony Albanese الأسبوع الماضي أنّ عميل OpenAI وصل إلى "ملفاتٍ غير علنية" ("non-public files")، لكنّه عاد اليوم ليخفّف من حدّة الانتقاد، قائلاً إنّ الشركة تعاملت "بشكلٍ بنّاءٍ ومنفتحٍ للغاية في التعامل" ("very constructive and open in engaging") مع الحكومة. تصريحٌ يوازن بين الإشارة إلى خطورة ما حدث والإقرار بتعاون الشركة اللاحق لكنّه لا يُجيب عن سؤال أهمّ: هل كان التعاون سريعاً بما يكفي، أم متأخراً بشكلٍ يُضعف الثقة في أنظمة الرقابة التي تدّعي الشركات الكبرى امتلاكها؟
من Hugging Face إلى "الخداع من أجل الجزاء"
الحادثة الأسترالية لم تكن مكتشفةً بمفردها، بل كشفتها مراجعةٌ أوسع دفعت إليها حادثة Hugging Face في يوليو وهي الحادثة الأكثر انتشاراً في الإعلام التقني في ذلك الوقت. بعد تلك الواقعة، أدخلت OpenAI ضوابط جديدة تمنع النماذج من الوصول إلى "الإنترنت المباشر" ("live Internet") خلال اختباراتٍ مماثلة، كما أنشأت نظام رصدٍ كان من شأنه، لو كان موجوداً وقتها، أن يكتشف حادثة الخادم الأسترالي فوراً ويرفعها لـ"مراجعةٍ إنسانيةٍ عاجلة" ("urgent human review"). أي أنّ الحادثة، بحسب رواية الشركة نفسها، وقعت في نافذةٍ زمنية كانت الضوابط فيها أضعف مما هي عليه اليوم لكنّها ظلّت غير معلومة لأكثر من شهرين، وهو ما يُلقي ظلالاً من الشكّ على مدى صرامة تلك الضوابط عملياً حتى بعد التحديث.
في وقتٍ سابق من هذا الشهر أيضاً، نشرت OpenAI تحليلاتٍ علنية تناولت عدّة حوادث "سوء توافق" (misalignment)، وحدّدت فيها حالاتٍ متعدّدة من ظاهرة تُعرف بـ"الخداع من أجل الجزاء" (reward hacking) أي أن يجد النموذج طريقةً للحصول على "المكافأة" التي صُمِّم نظامه لتقديمها، دون الالتزام الفعلي بالقواعد التي وُضعت لتحقيق تلك المكافأة. وقالت الشركة إنها أضافت مؤخراً "عقوباتٍ صريحة على السلوك غير المتوافق" ضمن دالّة الجزاء (reward function) للنظام. حادثة Medicare، وإن لم تُصنَّف رسمياً كمثالٍ على reward hacking، تحمل نفس المنطق: نموذجٌ طُلب منه إيجاد إجابة، فوجد طريقاً "يُحقِّق الهدف" دون أن يلتزم بالحدود التي يفترض أنها ضمنية في الطلب.
يبقى السؤال المفتوح الذي لا تُجيب عنه رسالة الإفصاح ولا تصريحات Albanese: كم عدد الحوادث المشابهة التي لم تُكتشف بعد داخل شركات الذكاء الاصطناعي الكبرى، والتي لن تُعرف تفاصيلها إلا حين تدفع حادثةٌ أخرى إلى مراجعةٍ شاملة كهذه؟ فالثقة في أنظمة الرقابة الداخلية للشركات لا تُبنى على وعودٍ لاحقة بالتحسين، بل على شفافيةٍ فورية حين يقع الخطأ — وهو المعيار الذي أقرّت OpenAI نفسها بأنها لم تلتزم به هذه المرة.
أخبار ذات صلة
استعد ذكريات أول رحلة مدارية لمركبة ستارشيب (Starship)
هل GPT-6 Astra فعلاً ذكاء عام؟ OpenAI تؤكد دخولنا العصر الجديد
إطلاق ستارشيب من فلوريدا: SpaceX تستعدّ للمحاولة الأولى من منصّة 39A