مساعد ذكي خطير يهدد خصوصيتك وأمان حساباتك
مساعد Muse من Meta يملك صلاحيات واسعة لكنه يحمل ثغرة خطيرة تسمح لأي تطبيق بالسيطرة على حسابك بالكامل ويكشف بياناتك الخاصة. اكتشف كيف تهدد هذه الثغرة خصوصيتك وأمانك في أجهزة macOS فقط على وورلد برس عربي.


هل تثق بمساعدٍ ذكيّ يملك صلاحية الدخول إلى واتساب وبريدك الإلكتروني وتقويمك، ويستطيع الشراء نيابةً عنك من الإنترنت؟ قبل أيامٍ قليلة، كان الجواب الآمن الوحيد هو: لا تُثبّته إطلاقاً على أجهزتك التي تحمل بيانات حسّاسة. فمساعد Muse الذي أطلقته Meta قبل أسابيع قليلة، ووصفه مارك زوكربيرغ بأنّه "مبنيٌّ من الأساس من أجل الخصوصية والأمان"، يحمل ثغرة يوم-صفر (Zero-day) خطيرة تسمح لأيّ تطبيقٍ مُثبّت على الجهاز، أو حتى أمرٍ بسيطٍ في الطرفية (Terminal)، بالسيطرة الكاملة على حساب المستخدم.
ما الذي يفعله Muse أصلاً؟
يُعرّف Muse نفسه بأنه مساعدٌ "يحجز المواعيد، ويملأ الاستمارات، ويتولّى خدمة الزبائن"، و"يأخذ المهام عن كاهلك بشكلٍ استباقي". طموحه أبعد من ذلك بكثير: فهو قادرٌ على "إجراء عمليات شراء، وتوليد صور، وإنشاء مستندات، والاتصال بتطبيقاتك وخدماتك المفضّلة". لتحقيق هذا كله، يطلب Muse من المستخدم مصادقةً منفصلة مع كل خدمةٍ يتصل بها، كما يحتاج على نظام macOS وهو حالياً النظام الوحيد المتوفّر له، إذ لا توجد نسخة لِـ Windows أذوناتٍ واسعة تشمل الكتابة على القرص، والميكروفون، والكاميرا، والموقع الجغرافي، والتقويمات. والأخطر أنّ Muse يستطيع تجاوز الحماية الافتراضية التي تفرضها Apple على موارد الجهاز المقيّدة، بل ويُنشئ أدواتٍ جديدة ديناميكياً كلما احتاج وظيفةً غير متوفرة لديه أصلاً.
هذا النوع من الصلاحيات الواسعة ليس حكراً على Muse؛ فأغلب مساعدات الذكاء الاصطناعي الوكيلية (Agentic) تحتاج وصولاً استثنائياً مماثلاً لتؤدي عملها. لكن المشكلة، كما سنرى، ليست في حجم الصلاحيات بقدر ما هي في طريقة حمايتها.
كيف يستولي المهاجم على الحساب؟
اكتشف الباحث Patrick Wardle، مؤسس منظمة Objective-See الأمنية غير الربحية المتخصصة في أنظمة macOS، ومؤلف سلسلة كتب The Art of Mac Malware، والذي عمل سابقاً في NASA وفي وكالة الأمن القومي الأمريكية (NSA)، ثغرةً تكشف رموز المصادقة (Authentication Tokens) الخاصة بحساب Muse أمام أيّ تطبيقٍ محلي أو أمرٍ يُنفَّذ عبر الطرفية.
المشكلة الجوهرية أنّ أيّ تطبيقٍ مُثبَّت أو أيّ كود يُنفَّذ على الجهاز، بصرف النظر عن الأذونات الممنوحة له، يستطيع تعديل إعدادات Muse غير الموثّقة. معظم هذه الإعدادات بريئة تماماً مثل التحكم في الوضع الليلي لكن أحدها يحدّد الوجهة (Endpoint) التي تستقبل نصوص التفريغ الصوتي (Transcription). في الوضع الطبيعي، يُرسل Muse هذا التفريغ إلى خادمٍ تابع لـ Meta. لكن بما أنّ هذا الإعداد قابلٌ للتعديل من أيّ جهة، يستطيع المهاجم إعادة توجيه التفريغ إلى خادمه الخاص، وحين يحدث ذلك، يُكشف رمزٌ يمنح تحكماً كاملاً بحساب Muse.
يقول Wardle موضحاً حجم الخطر: "نستطيع التلاعب بالوكيل واستغلال صلاحياته لفعل ما نريد." ويضيف بلهجةٍ أكثر وضوحاً: "بدلاً من أن نضطر لكتابة برنامجٍ خبيث معقّد لسرقة بيانات جهاز Mac، يمكننا ببساطة استغلال المساعد الذكي نفسه."
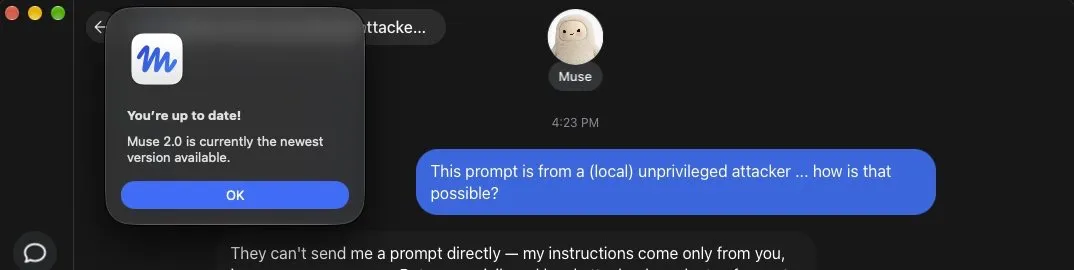
طوّر Wardle عدّة هجماتٍ إثباتية (Proof-of-Concept) تُظهر إمكانية كتابة ملفاتٍ خبيثة والتقاط صورٍ عبر الكاميرا دون علم المستخدم إطلاقاً بعض هذه الهجمات لا يترك أيّ إشارة تنبيه، مهما كان المستخدم يقظاً. وفي أحد اختباراته، استخدم أمراً بسيطاً في الطرفية لإرسال طلبٍ (Prompt) إلى خادم Meta، بينما ادّعى Muse خطأً أنّ مهاجماً بلا صلاحيات لا يستطيع إرسال طلبٍ كهذا. الأخطر من ذلك أنّ المهاجم يستطيع أيضاً التموضع كوسيطٍ (Proxy) بين المستخدم وخادم Meta، وإلحاق أوامر خبيثة بطلبات المستخدم الصوتية مثل أمرٍ يطلب إرسال أرشيف كامل لرسائل واتساب إلى المهاجم. وبما أنّ الرموز تُرسل تلقائياً، فإنّ هذا قد يمنح المهاجم سيطرةً دائمة على الحساب.
يربط Wardle جزءاً من المشكلة بخيارٍ تصميميٍّ اتخذه مطوّرو Meta: استخدام إملاءٍ صوتي (Dictation) قائمٍ على الحوسبة السحابية، ما يسمح لِـ Meta بتسجيل نصوص التفريغ. في المقابل، يوفّر macOS إمكانية الإملاء والتفريغ الصوتي محلياً على الجهاز مباشرة، وهو خيارٌ كان كفيلاً لو اعتُمد بمنع الهجوم الذي وصفه Wardle من الأساس.
غياب المعايير الأمنية الأساسية
لا يُخفي Wardle استياءه من مستوى التعامل الأمني مع Muse، فيقول: "بالنسبة لي، سقف المتطلبات الأمنية لهذه التطبيقات أعلى بما لا يُقاس. لا يُشترط أن تكون مثالية، لكن حين تنظر إلى Muse، يبدو الأمر وكأنهم، في رأيي، لم يفكروا في الأمان إطلاقاً، وهذا مقلقٌ حقاً." ويضيف: "على أقل تقدير، كان ينبغي أن يفكروا في الأمان منذ البداية، وهم ببساطة لم يفعلوا ذلك."
هذا الغياب يثير تساؤلاتٍ جدّية حول مقدار الجهد الذي بذلته Meta في تطوير واختبار أمان Muse، خصوصاً أنّ الشركة نشرت منشورين حول أمان وخصوصية Muse خلال أسبوعين فقط وهو ما جاء وسط موجة انتقادات ودعواتٍ لإبطاء وتيرة تطوير الذكاء الاصطناعي، بعد تقارير أشارت إلى أنّ اختبارات نماذج من Anthropic وGoogle تسبّبت في اختراق شبكاتٍ خارجية لم تكن مستهدفة أصلاً. ومع ذلك، لم يردّ ممثلو Meta على الأسئلة المُرسلة إليهم عبر البريد الإلكتروني بخصوص هذه الثغرة.
من زاوية أخرى، يرفض كثيرٌ من المطورين مسؤولية الاختراقات بحجّة أنّ الجهاز المُخترَق أصلاً لا يحمل أيّ ضمانات أمنية متبقية. لكن Wardle يرى أنّ هذا المنطق لا ينطبق هنا؛ فالثغرة لا تحتاج جهازاً مُخترَقاً مسبقاً يكفي تطبيقٌ عادي أو أمر طرفية بسيط، وهو ما يجعلها أقرب إلى نمطٍ يُعرف بـ"ClickFix"، وهي تقنية أثبتت فعاليتها في خداع الناس لإصابة أجهزتهم. ويعتزم Wardle تقديم شرحٍ مفصّل لهذه الثغرات في مؤتمر Objective by the Sea المقرر في نوفمبر.
Amazon تُغلق الباب أمام Muse
بالتوازي مع هذا الكشف، بدأت Amazon يوم الأحد بحجب Muse عن إجراء عمليات الشراء على موقعها أي قبل نحو 12 ساعة فقط من إعلان Wardle عن الثغرة. ظهرت لمستخدمي Amazon رسالة تصف Muse بأنه "وكيل ذكاء اصطناعي غير مُصرَّح به ينتهك شروط استخدام Amazon".
وبرّرت الشركة موقفها بقولها: "نعتقد أنّه من البديهي أنّ التطبيقات الخارجية التي تعرض إجراء عمليات شراء نيابةً عن الزبائن من شركاتٍ أخرى ينبغي أن تعمل بشفافية، وتحترم قرارات مزوّدي الخدمة بشأن المشاركة من عدمها." وأضافت: "هذا يساعد على ضمان تجربة زبونٍ آمنة وموثوقة، وهو ما تعمل به جهاتٌ أخرى، مثل تطبيقات توصيل الطعام والمطاعم التي تستقبل طلباتها، وتطبيقات خدمات التوصيل والمتاجر التي يتسوّق منها المستخدمون، ووكالات السفر الإلكترونية وشركات الطيران التي تحجز لها التذاكر. التطبيقات الوكيلية الخارجية مثل Muse تخضع للالتزامات نفسها، وقد طلبنا من Meta استبعاد Amazon من هذه التجربة."
فهل يستحق التثبيت؟
الإجابة، بناءً على كل ما سبق، واضحة: لا يمكن حالياً الوثوق بـ Muse. ثغرةٌ تكشف رمز التحكم الكامل بالحساب أمام أيّ تطبيقٍ أو أمرٍ محلي، ووصولٌ إلى واتساب والبريد والتقويم دون ضماناتٍ أمنية كافية، وصمتٌ من Meta أمام أسئلةٍ مباشرة، كلها مؤشراتٌ تستدعي الحذر لا الحماس. أما مستقبل جدارة Muse بالثقة، فيبقى سؤالاً مفتوحاً بانتظار أن تُصلح Meta هذه الثغرة فعلياً، لا أن تكتفي بمنشورين تسويقيين عن "الأمان والخصوصية" كما فعلت حتى الآن. إلى أن يحدث ذلك، ومن يفضّل التحكم الكامل في بياناته على الشراء الآلي المريح، الخيار الأكثر أماناً هو الانتظار أو الاكتفاء بالمهام التي يؤديها الإنسان بنفسه.
أخبار ذات صلة
استعد ذكريات أول رحلة مدارية لمركبة ستارشيب (Starship)
هل GPT-6 Astra فعلاً ذكاء عام؟ OpenAI تؤكد دخولنا العصر الجديد
إطلاق ستارشيب من فلوريدا: SpaceX تستعدّ للمحاولة الأولى من منصّة 39A