ثغرات PHP2Shell تهدد أمان مواقعك وحلول الحماية العاجلة
ثغرتا PHP2Shell تهدد آلاف المواقع والخوادم حول العالم بخطر اختراقات خطيرة تسمح للمهاجمين بالتحكم الكامل دون كلمة مرور. تعرف على تفاصيل الثغرتين وكيف تحمي موقعك من الهجمات في مقال وورلد برس عربي.


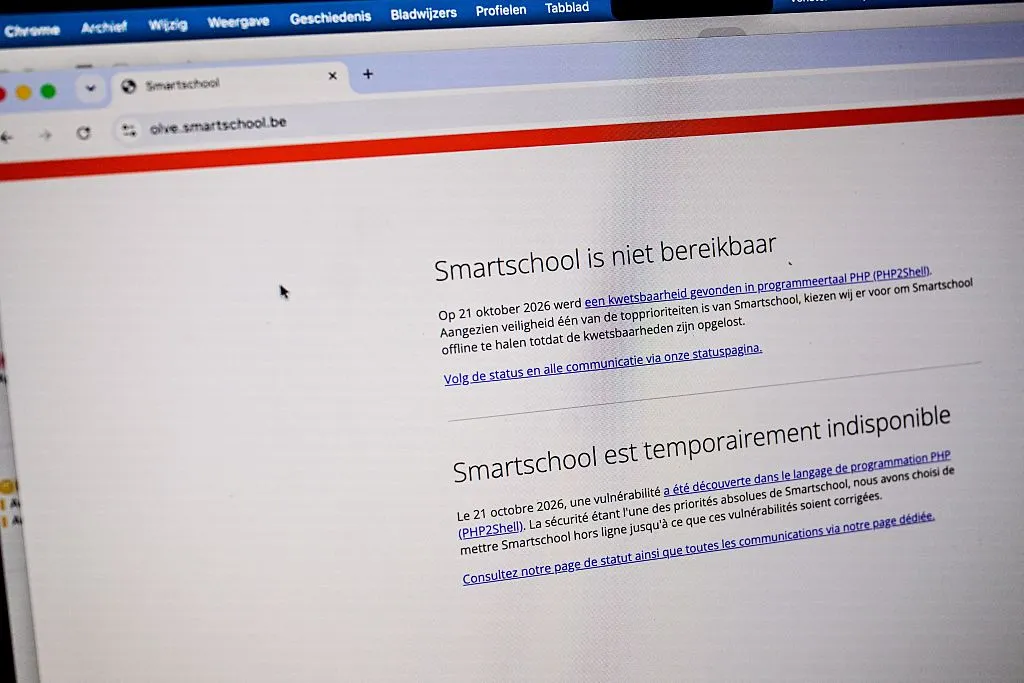
هل موقعك في خطر، وهل الخدمات التي تتعامل معها كل يوم محصّنة؟ هذا هو السؤال الذي شغل مديري الأنظمة حول العالم منذ يوم الأربعاء. بنوك ومتاجر ومواقع ألعاب ومتاجر إلكترونية ومستشفيات وبعض الجهات الحكومية أخرجت خوادمها من الخدمة مؤقتاً لتثبيت إصلاحات ثغرتين في لغة PHP تُعرفان معاً باسم PHP2Shell. أُجهض استغلال الثغرتين على نطاق واسع في معظمه، لكنّ ذلك لا يعني أنّ الخطر زال: باحثون يتحدثون عن اختراقات مؤكدة، ويحذّرون من أنّ أنظمة كثيرة لم تُرقَّع بعد.
ما هي ثغرتا PHP2Shell ولماذا أُغلقت الخوادم؟
تتألف PHP2Shell من ثغرتين مسجّلتين رسمياً باسم CVE-2026-109618 وCVE-2026-109619. تتيح الثغرتان الوصول عن بُعد إلى أنظمة PHP المصابة أو تعديلها دون كلمة مرور ودون أي بيانات اعتماد. ولا تحتاج الهجمة إلى أن ينقر الضحية على رابط أو يفتح ملفاً. لذلك يصنّفها الباحثون ضمن فئة «تنفيذ الشيفرة عن بُعد»، وهي الفئة التي قد تمنح المهاجم سيطرة فعلية على النظام غير المحدَّث.
بعد الاختراق، يستطيع المهاجمون زرع برمجيات خبيثة لسرقة البيانات أو للبقاء داخل النظام زمناً طويلاً. وهكذا وجد ملايين الأشخاص حول العالم أنفسهم أمام سباق: ترقيع الأنظمة قبل أن يسبقهم إليها قراصنة خبثاء.
أصدرت مؤسسة PHP Foundation الإصلاحات علناً يوم الأربعاء، وتثبيتها يمنع الهجمات على الخوادم المتصلة بالويب. وكانت المؤسسة قد أتاحت التصحيحات مبكراً لكبرى شركات الإنترنت ومزوّدي الاستضافة. وبدأت حكومات في اليوم نفسه حثّ مشغّلي المواقع والشركات على الحدّ من المخاطر، ومنها وكالة الأمن السيبراني الأمريكية CISA التي نشرت تنبيهاً يدعو إلى الترقيع الفوري. تجد تفاصيل الإصدار الأمني في صفحة PHP الرسمية.
من اكتشف الثغرتين، وهل تسرّبت التفاصيل قبل الموعد؟
اكتشفت الثغرتين شركة الأبحاث الأمنية Calif، وPHP لغة تُستخدم في بناء المواقع وتطبيقات الويب. تعود أولى الخيوط إلى عام 2024، حين اكتُشف الخللان دون أن يُعدّا قابلين للاستغلال، فلم يُصلحا. ثم نُسب إلى باحثي Calif، في وقت سابق من هذا العام، اكتشافهما خلال تدقيق أمني في شيفرة PHP. وقد وثّقت المؤسسة الراعية للمشروع تاريخ هذه التدقيقات. وفي الأيام الأخيرة وجد الباحثون طريقة لاستغلالهما، فأبلغوا مؤسسة PHP Foundation. أصلحت المؤسسة الخللين ونسّقت الكشف تحت «حظر نشر» (Embargo). ويعني ذلك أنّ المعلومات والتصحيحات بقيت سرية حتى موعد محدد، لتمنح الشركات الكبرى وقتاً لتثبيت الإصلاحات. وتفصّل Calif عملها في تقريرها عن PHP2Shell.
لكنّ السرية لم تصمد على ما يبدو. فقد رصدت Amazon استغلالاً لـPHP2Shell قبل نحو أسبوع من توفر التصحيحات، وقالت إنّ مصدر معلومات المهاجم غير واضح، ونشرت تفاصيل رصدها المبكر. ونصحت المدافعين بالبحث عن أدلة استغلال تعود إلى 17 أكتوبر.
من جهتها، حمّلت PHP Foundation إحدى الشركات المسؤولية، قائلة إنها نشرت التصحيحات قبل ساعات من انتهاء الحظر. وفي روايتها لما جرى أنّ النشر المبكر ربما منح المهاجمين فرصة للتقدم خطوة، لكنه لا يفسّر الرصد الذي سبقه بأسبوع. وتبقى التفسيرات المحتملة مفتوحة: تسريب، أو خلل في التواصل، أو اكتشاف مستقل، أو تجسس. وتزداد المسألة حساسية لأنّ شيفرة PHP مفتوحة المصدر قابلة للفحص، فتتضح تفاصيل أي تصحيح بسرعة. ويقوم نظام الحظر في مجتمع المصادر المفتوحة على حسن النية، وهذه الحادثة تضع ذلك الافتراض على المحك.
هل أصبحت الثغرتان سلاحاً فعلياً؟
قال الباحثون إنّ تحويل الثغرتين إلى سلاح جاهز تطلّب جهداً كبيراً، لكنه يبقى ممكناً. وقد تحقق ذلك فعلاً: أفادت Palo Alto Networks وTrail of Bits، مساء الجمعة، باختراقات مؤكدة ونشاط لاحق للاستغلال، ويمكن الاطلاع على تحليل Palo Alto وتقرير Trail of Bits. الهدف المخترَق لم يُعرف بعد، وإن شمل النشاط عمليات قرصنة وأفعالاً خبيثة. وقال ماثيو برنس، الرئيس التنفيذي لـCloudflare، إنّ شركته رصدت زيادة أُسّية في محاولات الاستغلال بعد الإعلان، وهذه ملاحظاته. وتحلّل قراءة أخرى مسار تطوير الاستغلالات.
وللذكاء الاصطناعي حضور في القصة. شاركت Calif في مبادرة «Hack the Planet» التي أطلقتها OpenAI وWiz، وقد تحققت Wiz من إثباتات المفهوم (Proof-of-Concept) التي أعدّتها. وتقول Calif إنّ الذكاء الاصطناعي ساعد في الاستغلال، لكنّ معظم العمل جاء من معرفة باحثيها بشيفرة PHP وخبرتهم السابقة في الاستغلال. وجاء في تعليقهم:
«لا يوجد نموذج قادر ببساطة على كشف "كل الثغرات" بأوامر بسيطة. على الأقل في الوقت الحالي».
ومع ذلك، يرى مراقبون أنّ هذه الأدوات قد تسهّل اكتشاف عيوب لم تكن معروفة من قبل. وهذه المبادرة تحاول أن تجعل الكشف منسّقاً.
من لا يزال مكشوفاً؟
تقدَّر نسبة الإنترنت المواجه للويب والمعتمد على PHP بنحو 70%، بحسب إحصاءات الاستخدام. وتقوم عليها منصات مثل WordPress وDrupal وJoomla وMediaWiki. تُشغّل MediaWiki موسوعة Wikipedia، ويستضيف WordPress موقع TechCrunch. وليست المواقع وحدها المعنية، فPHP موجودة أيضاً في أدوات المطورين وحزم سطر الأوامر والطرفيات، وفي أجهزة التوجيه ووحدات التخزين وجدران الحماية وشبكات VPN.
الترقيع لا يحدث بالسرعة نفسها عند الجميع. فالفرق التقنية الصغيرة والمطورون المنفردون والشركات التي تدمج PHP في منتجاتها قد تحتاج وقتاً أطول. ومع كل جهاز أو نظام يُحدَّث يتقلص سطح الهجوم تدريجياً. أما الأنظمة القديمة التي لا تملك آلية تحديث أصلاً، فقد تظل تشعر بأثر الثغرتين لسنوات.
والنصيحة العملية هنا بسيطة، مع تحفظ واحد: إن كنت تشغّل موقعاً أو خادماً يعمل بـPHP، فننصح بتثبيت الإصلاحات فوراً. لكنّ التثبيت وحده لا يكفي إن كان الاستغلال قد سبقه. لذلك يبقى مفيداً أن تفتّش عن آثار اختراق تعود إلى 17 أكتوبر، كما أوصت Amazon.
لماذا تتكرر هذه الحوادث مع التقنيات القديمة؟
لغة PHP مفتوحة المصدر ومجانية ومتاحة لشتى الاستخدامات، وهي موجودة منذ عقود في المواقع وتطبيقات الويب والشبكات الداخلية ومواقع الشركات الداخلية. لكنّ «المجاني» له ثمن يتحمله غيرك: يعمل مشرفو المشاريع المفتوحة غالباً دون أجر، وقد لا يقدرون على تمويل مراجعات أمنية من أطراف ثالثة. وقد تعتمد شركات على هذه المشاريع دون أن تسهم فيها مالياً.
وتُوصف PHP، مثل تقنيات أخرى عمرها عقود، بأنها «غير آمنة للذاكرة» (Memory Unsafe). في مثل هذه البرمجيات قد تتسرب معلومات حساسة من الذاكرة عبر فئات مرتبطة من الثغرات. أما لغات مثل Python وRust وSwift فتُعرف بأنها آمنة للذاكرة، ولا يمكن إساءة استخدامها عبر ثغرات الذاكرة بالطريقة نفسها. وتقول وكالة الأمن القومي الأمريكية (NSA) إنّ نحو 75% من الثغرات المستغلّة فعلياً تتعلق بعيوب الذاكرة، وتقدّم CISA إرشادات عن اللغات الآمنة للذاكرة. ويتراجع استخدام PHP ببطء مع صعود لغات أحدث وأكثر أماناً. لكنّ برمجيات قديمة كثيرة، من مكتبات الضغط إلى ترميزات الوسائط والفيديو، ما زالت واسعة الانتشار.
لهذا لا تبدو الحادثة معزولة. فقد أغرق هجوم شبكة «ميراي» (Mirai) في 2016 مزوّد Dyn بحركة مرور عديمة القيمة، وأبطأ خدمات ويب كبرى؛ وهذه خلفية عن الشبكة. وفي 2017 استخدمت كوريا الشمالية أدوات قرصنة حكومية أمريكية مسرّبة لإصابة النظام الصحي البريطاني ببرمجيات فدية. وفي 2024 تسبب تحديث معيب من CrowdStrike في تعطل عالمي أسقط معظم حواسيب Windows في العالم، وهذا توضيح الشركة. والحلقة المشتركة في هذه الحوادث هي بنى تحتية تعتمد عليها الملايين وقد لا ينتبه إليها أحد.
يبقى سؤالان مفتوحان بعد الأسبوع الأول: من كان يعرف بالثغرتين قبل موعد الكشف؟ ومتى يُغلق آخر خادم مكشوف؟ الجواب الثاني قد يتأخر سنوات في أجهزة لا تعرف التحديث.
أخبار ذات صلة
الذكاء الاصطناعي خطوة واحدة من الكارثة: ماذا يمكن أن يتعلم من الصناعة النووية؟
OpenAI ستتوقف عن تدريب نماذجها على الإنترنت المباشر لأسباب أمنية
إطلاق SpaceX أقمار Starlink من كاليفورنيا وسط تباطؤ وتيرة Falcon 9