تحول ثوري في مراجعة الشيفرة وأمان البرمجيات بالسحابة
OpenAI تطور Codex ليجعل مراجعة الشيفرة والفحوصات الأمنية تتم تلقائياً في السحابة بدون الحاجة لفتح الحاسوب المحمول مع دعم العمل الصوتي وواجهات جديدة لتعزيز الأمان والفعالية في بيئة تطوير متنقلة ومتعددة الأجهزة وورلد برس عربي


هل يستحقّ مطوّرو البرمجيات فتح حاسوبهم كل مرة لمراجعة نتائج فحص أمني؟ الإجابة التي قدّمتها OpenAI هذا الأسبوع كانت واضحة: لا، ليس بعد الآن. فقد أعلنت الشركة خلال مؤتمرها للمطوّرين Dev Day يوم الثلاثاء عن حزمة تحديثات لعميلها الهندسي Codex، تتيح تشغيل الفحوصات الأمنية ومراجعات الشيفرة البرمجية في السحابة حتى مع إغلاق الحاسوب المحمول.
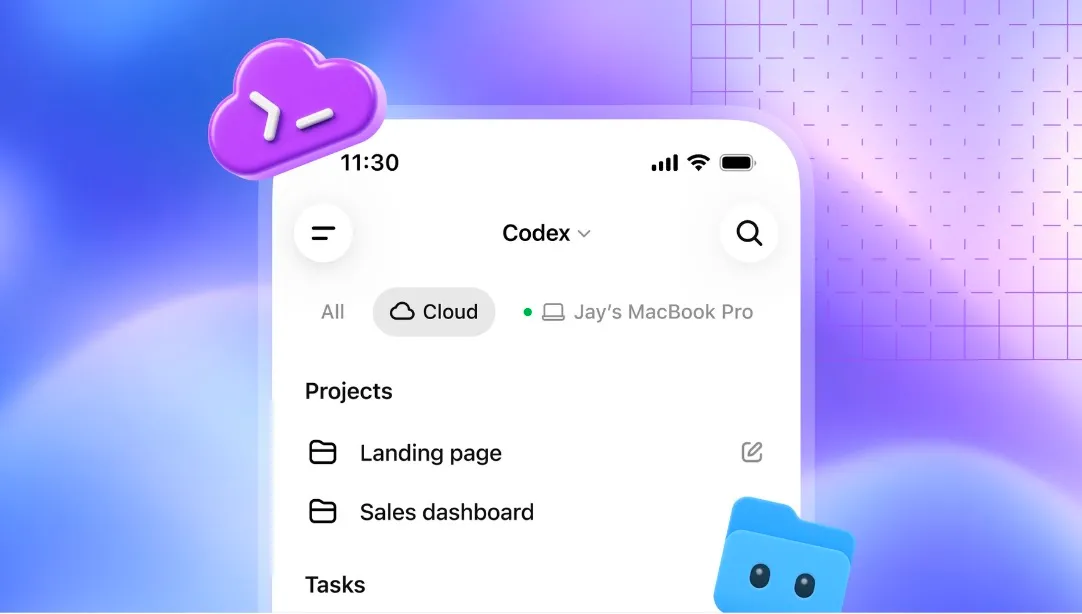
هذا التحوّل من العمل المرتبط بجهازٍ واحد إلى بيئة عمل متنقلة عبر الأجهزة هو جوهر ما أعلنته OpenAI، وليس مجرّد إضافة تجميلية. فقد كان بإمكان Codex سابقاً إنشاء مهام سحابية للعمل عن بُعد، لكن كل مهمة كانت تُعامَل كصندوقٍ معزول منفصل. الآن أصبحت بيئات التطوير قابلة لإعادة الاستخدام وأكثر ثباتاً وقابلية للتخصيص، ويمكن للمطوّر تشغيل Codex من حاسوبه، أو عن بُعد من هاتفه، أو مباشرة من السحابة. وتقول OpenAI إن هذه البيئات المشتركة تسمح بانطلاق أسرع للمهام، إضافة إلى مساحات عمل جماعية بإعدادات وأذونات معتمدة مسبقاً من فريق العمل وهي نقطة تستحقّ الانتباه من أي فريق يفكّر في منح صلاحيات واسعة لأداة تعمل بشكل شبه مستقل.
من الطرفية إلى الصوت: كيف تغيّرت طريقة إدارة المهام؟
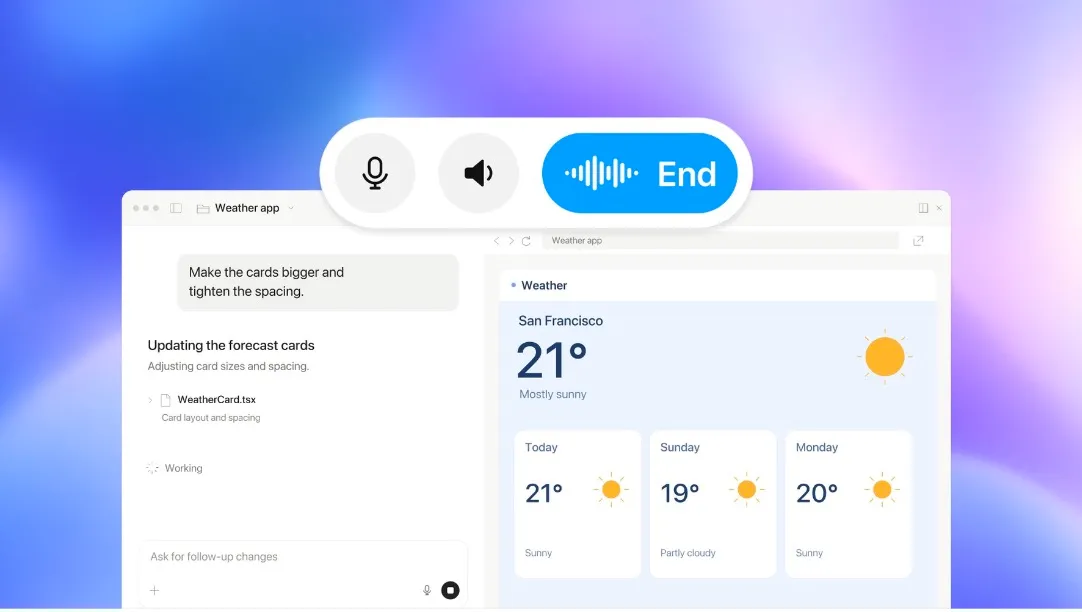
أداة Codex CLI، الطرفية سطر الأوامر، حصلت هي الأخرى على تحديث ملحوظ. أصبح بإمكان المطوّرين بدء المهام وتوجيهها بالصوت بدلاً من الكتابة، وهي ميزة قد تبدو كماليّة للبعض لكنها عملية فعلاً لمن يعمل أثناء التنقّل. كما ظهرت واجهة جديدة باسم /agents مخصّصة لتفويض المهام ومتابعة عدّة مسارات عمل في آن واحد، إلى جانب تحسينات في تعديل الأوامر، واستئناف الجلسات، واستخدام "الشجرات العاملة" . أما واجهة الطرفية نفسها فأُعيد تصميمها لتسهيل قراءة الجلسات الطويلة تفصيل صغير، لكنه يهمّ فعلاً كل من قضى ساعات يتتبّع سجلّات نصية متراكمة.
مراجعة الشيفرة تلقائياً... حتى بغيابك
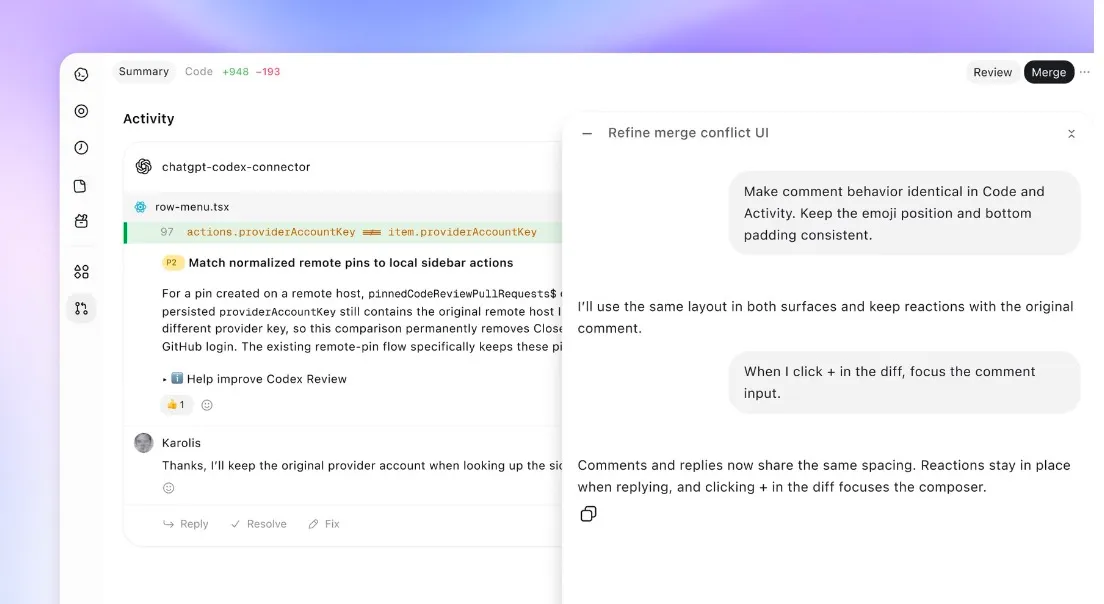
في تطبيق ChatGPT لسطح المكتب، حصل Codex على تجربة مراجعة شيفرة جديدة بالكامل. يمكن للمستخدم الآن قراءة ملخّصات التغييرات، واستكشاف الفروقات في الشيفرة، وسؤال Codex مباشرة عن أي مشاكل محتملة، ثم مشاركة الملاحظات على طلبات السحب في GitHub أو طلبات الدمج في GitLab. الميزة الأهم هنا هي المراجعات التلقائية: يمكن لـCodex إجراء مراجعة أولية للشيفرة بينما المستخدم بعيد تماماً عن حاسوبه وهذا يعني عملياً أن جزءاً من عملية المراجعة البشرية بات يُفوَّض لأداة تعمل بشكل مستقل، وهو أمر جيد لتسريع العمل، لكنه يستحقّ أن يبقى تحت إشراف بشري فعلي وليس مجرّد ختم موافقة.
الأمان في الخلفية: Security Cloud وDaybreak Blue
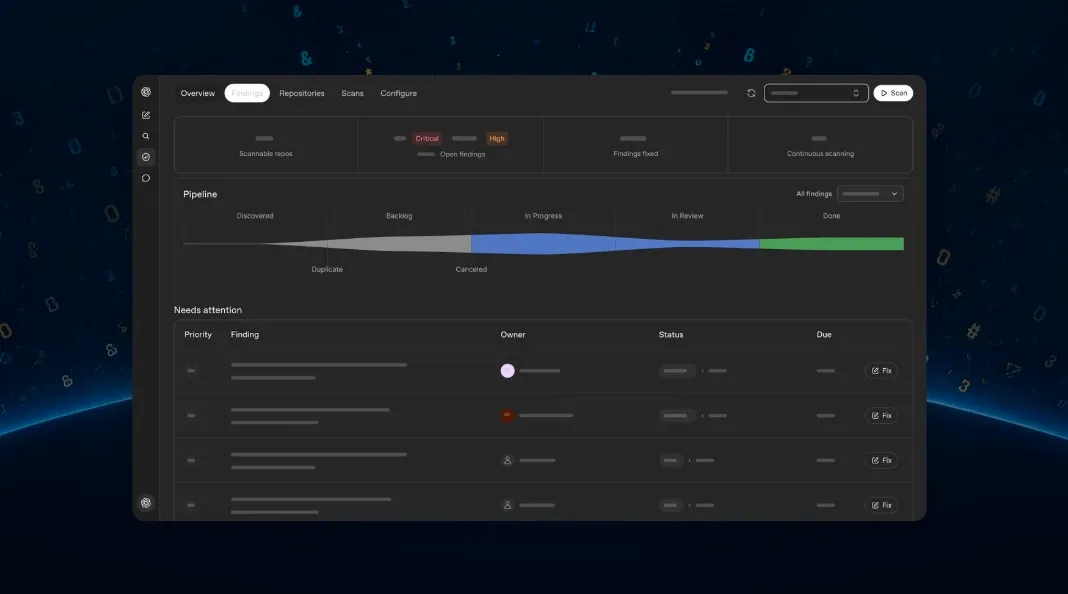
الإضافة الأكثر إثارة للاهتمام من زاوية الحقوق الرقمية والبنية التحتية هي Codex Security Cloud، وهي مجموعة أدوات مصمّمة لمساعدة المطوّرين على تأمين بنيتهم التحتية. يمكن فحص مستودعات GitHub كاملة عند الطلب، أو وفق جدول زمني منتظم، أو تلقائياً عند وصول التزامات (commits) جديدة. يقوم Codex بالتحقيق في النتائج، وإزالة التكرار، وإعداد الإصلاحات - كل ذلك في السحابة وبينما يكون المستخدم غير نشط وحاسوبه مغلق. ويتضمّن Security Cloud وصولاً إلى نماذج تُقدَّم عبر مبادرة Daybreak Blue الخاصة بـOpenAI في مجال الأمن السيبراني، دون الحاجة لتقديم طلب منفصل للوصول إليها.
هذا النوع من الأتمتة الأمنية المستمرة يطرح سؤالاً مشروعاً لأي فريق تقني: من يراجع فعلاً ما يجده Codex قبل أن يُطبَّق الإصلاح؟ الفحص التلقائي المستمر مفيد، لكنه ليس بديلاً عن سياسة واضحة للأذونات، خصوصاً حين تعمل الأداة أثناء غياب المستخدم بالكامل.
واجهات برمجية جديدة للقرارات والوكلاء
على صعيد أوسع، أعلنت OpenAI عن واجهة برمجية جديدة باسم Decisions API لاتخاذ القرارات في الزمن الحقيقي، تعتمد على نظام يُدعى Luna للإجابة عن أسئلة يحدّدها المستخدم مسبقاً بإجابات جاهزة. كما قدّمت نسخة محدّثة من Agents API تدعم استخدام الحاسوب مباشرة، وتتكامل مع خدمة Bedrock Managed Agents التابعة لـAmazon، ما يتيح بناء وكلاء OpenAI يعملون بالكامل على منصّة AWS خطوة تُوسّع بشكل واضح حضور OpenAI داخل البنية السحابية التي تعتمد عليها شركات كثيرة أصلاً.
مجمل هذه التحديثات يشير إلى اتجاه واحد: تحويل Codex من أداة مساعدة تعمل عند الطلب إلى بنية عمل قائمة بذاتها تُشغَّل في الخلفية باستمرار، عبر أجهزة متعددة وبأذونات موسّعة. هذا مفيد فعلاً لسرعة الإنجاز، لكنه يستدعي من كل فريق تطوير أن يسأل بوضوح: ما الصلاحيات الممنوحة لهذه الأداة على مستودعاتنا وبنيتنا التحتية، ومن يراجع قراراتها قبل أن تصبح نافذة؟
أخبار ذات صلة
منظمة خيرية تقاضي OpenAI: "الذكاء الاصطناعي فعله" ليست عذراً
اقتصاديات الذكاء الاصطناعي الاستهلاكي: التكاليف الحقيقية
Meta تطعن في ادعاء أن Muse قرأت رسائل المستخدمين الخاصة دون إذن